#172 - Serangan Siber di Malaysia
Berita Serangan Siber & Peta Ancaman Langsung (Live Threat Map)
Saya nak kongsi sedikit pandangan tentang berita “serangan siber bertubi-tubi” yang tular hujung minggu lalu. Bukan untuk mengkritik wartawan atau sesiapa yang berkongsi, kerana topik ini memang tak mudah. Tapi ada beberapa perkara yang saya rasa perlu diperjelaskan.
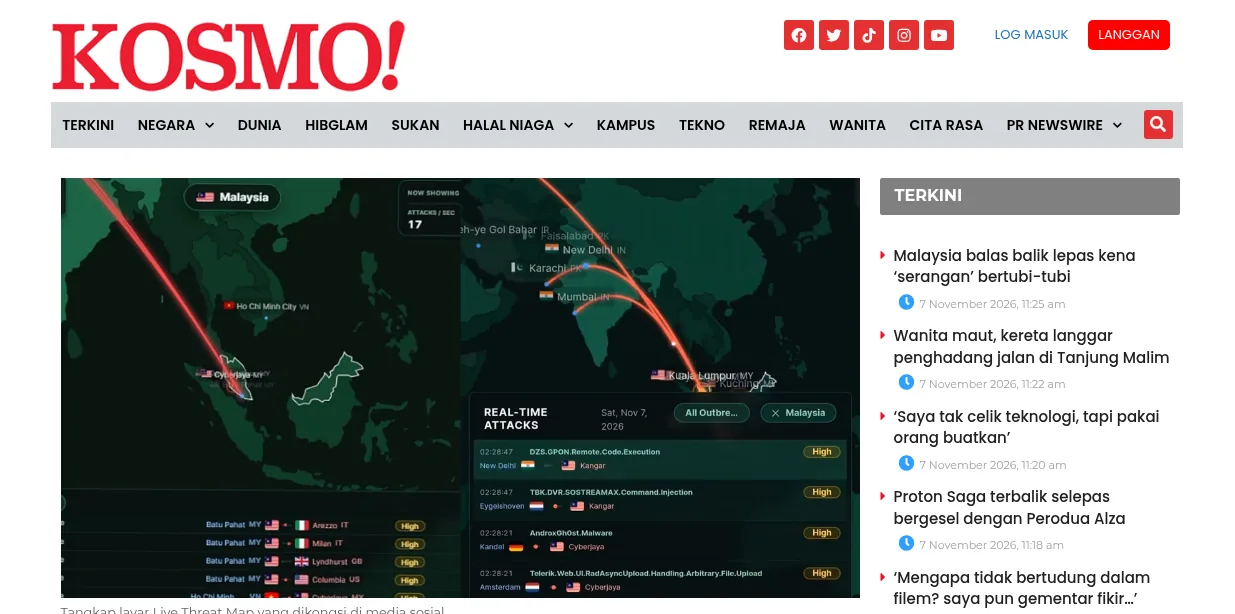
Puncanya satu tangkap layar FortiGuard Live Threat Map, yang menunjukkan ‘serangan’ dari Perancis, Bulgaria, Indonesia, Jepun dan China menuju ke Cyberjaya, Shah Alam dan Petaling Jaya. Memang nampak dramatik. Tapi peta seperti ini bukan alat untuk menilai sama ada sesebuah negara sedang diserang.
Apa yang peta itu tak beritahu kita
- Kemungkinan besar ia hanya menunjukkan apa yang dikesan oleh peralatan vendor, yang dipasang oleh pelanggan mereka.
- Ia tak memberitahu siapa mangsanya, atau sama ada mana-mana sistem berjaya diceroboh. Jadi bila tiada konteks, orang ramai guna imaginasi sendiri untuk lengkapkan cerita.
- Sebelum percaya mana-mana peta ancaman, tanya dulu: dari mana datanya, dan bagaimana mereka memerhati ‘serangan’ atau trafik itu? Peralatan siapa, dipasang di mana, dan sejauh mana ia mewakili sesebuah negara?
Lokasi “penyerang” cuma anggaran
- Lokasi pada peta berdasarkan alamat IP, yang selalunya menunjuk ke pusat data, perkhidmatan awan, VPN (Virtual Private Network) atau syarikat telekomunikasi.
- VPN membolehkan seseorang kelihatan seolah-olah berada di negara lain.
- Malah kalau lokasi IP itu tepat sekalipun, ia hanya menunjukkan di mana sistem itu berada, bukan di mana penyerangnya. Sistem itu mungkin pelayan yang disewa, atau komputer orang lain yang telah diceroboh.
Banyak aktiviti di peta tak semestinya ada kerosakan sebenar
- Setiap ‘serangan’ di peta hanya bermakna ada cubaan yang dikesan. Ia tak bermakna ada sistem yang terjejas.
- Sebahagian besar trafik ini mungkin imbasan automatik terhadap pelayan web dan router, siang dan malam terhadap sistem yang terdedah kepada Internet. Artikel Kosmo sendiri menyebut kebanyakan aktiviti itu ialah cubaan menceroboh pelayan laman web dan router.
- Label “Critical” merujuk kepada kelemahan yang cuba dieksploitasi, bukan impaknya.
- Soalan yang lebih penting: adakah sistem terganggu? Adakah data bocor?
- Dalam masa yang sama, ada laporan insiden pencerobohan di sektor perbankan. Namun, kejadian tersebut tidak boleh dipantau dari “Peta ancaman” dalam artikel berkenaan.
Kenyataan rasmi
MKN melalui NACSA telah mengeluarkan kenyataan pada 7 November:
- Ada insiden dan gangguan sistem yang melibatkan beberapa institusi kewangan, dan Bank Negara sedang menyelaras tindakan.
- Tahap ancaman siber negara, yang dinaikkan daripada Rendah kepada Sederhana pada 4 November, kekal Sederhana dan keadaan terkawal.
- Kenyataan itu tidak mengaitkan insiden tersebut dengan peta ancaman, dan orang ramai diminta merujuk saluran rasmi.
Jadi, insiden memang berlaku. Tapi kita tahu tentangnya daripada kenyataan rasmi, bukan daripada aktiviti di peta. Dan kalau ada insiden pada malam yang sama sekalipun, itu tak bermakna ia berpunca daripada apa yang dipaparkan di peta.
Penyerang Sebenar
- Kumpulan seperti ransomware berusaha menyembunyikan dari mana mereka mengakses internet.
- Penyelidik boleh menjejaki mereka, tapi ia mengambil masa yang panjang dan bergantung pada bukti: alatan, infrastruktur, cara beroperasi dan aliran wang.
- Satu alamat IP tidak cukup.
Faham “TTP”, bukan sekadar IP
Pengamal keselamatan siber melihat kepada TTP, iaitu Tactics, Techniques and Procedures (taktik, teknik dan prosedur): bagaimana penyerang masuk, bagaimana mereka bergerak dalam rangkaian, dan apa yang mereka cari.
Contoh terbaik ialah laporan awal insiden yang diterbitkan oleh Binance minggu lalu, berdasarkan siasatan dan forensik daripada data serangan sebenar:
- Jun: seorang jurutera memuat turun pemasang perisian yang telah diubah suai.
- September: jurutera lain ditipu melalui temu duga kerja palsu dan diminta memuat turun “tugasan” yang mengandungi perisian hasad.
- 20 Oktober: penyerang bergerak ke komputer jurutera lain melalui alat AI dalaman.
- 30 Oktober: barulah dana dicuri.
Lima bulan, bukan lima minit. FBI kemudian mengaitkan serangan ini dengan Korea Utara, berdasarkan bukti, bukan lokasi IP. Sangat berbeza daripada sekadar memantau peta ancaman.
Bukti, bukan drama
Cerita “pahlawan Batu Pahat” saya faham bermula sebagai gurauan. Tapi apabila dijadikan tajuk berita, ia menambah drama yang tak perlu. Kerja pertahanan siber kebanyakannya senyap, agak membosankan, dan berasaskan bukti.
Tapi jangan ambil mudah
- Insiden siber dan kebocoran data memang berlaku hampir setiap hari. Laman seperti RansomLook menjejaki ratusan dakwaan mangsa baharu di laman bocoran kumpulan ransomware setiap minggu.
- Yang paling serius biasanya disasarkan dan senyap, bukan seperti garisan berwarna-warni di skrin.
- Imbasan automatik pun tak boleh dipandang ringan sepenuhnya. Laporan Verizon Data Breach Investigations Report (DBIR) 2026 mendapati eksploitasi kelemahan kini cara paling biasa penyerang mula masuk. Bot yang mengetuk setiap pintu itu memang mencari sistem yang belum dikemas kini.
- Setiap organisasi perlu menjaga sistem sendiri, memantau tanda-tanda pencerobohan, dan tahu apa yang perlu dilakukan apabila sesuatu berlaku.
Perlu keluarkan duit dari bank?
Dalam bidang keselamtan siber, ada istilah “FUD”: Fear, Uncertainty and Doubt, atau ketakutan, ketidakpastian dan keraguan. Ia membuatkan orang risau, tapi tak menjadikan sesiapa lebih selamat. Kepada yang bertanya:
- Peta ini tidak memberi signal institusi perbankan telah diceroboh atau wang anda telah dicuri. Jadi tidak ada sebab untuk keluarkan duit dari bank.
- Kalau akaun anda terjejas, bank akan maklumkan melalui saluran rasmi.
- Yang lebih perlu diwaspadai ialah penipu yang menumpang berita seperti ini, melalui panggilan, SMS atau pautan yang mengaku dari bank.
- Jangan berikan TAC, OTP atau kata laluan kepada sesiapa.
Bonus: Peta ancaman saya sendiri 😜
Sila ziarah: Markaz Pantauan Serangan Siber Se-Malaysia (MPSSSM).
Mula-mula, tengok saja dan rasakan sendiri betapa menakutkannya. Kemudian:
- Tekan “Apa sebenarnya berlaku?” Data yang sama akan dipaparkan semula, tapi kali ini dengan apa yang setiap bot betul-betul cuba buat. Kebanyakannya mencari fail atau perisian yang tak wujud pun di pelayan saya, seperti WordPress, fail kata laluan yang tertinggal, atau kelemahan router.
- Lihat apa yang pelayan jawab. Hampir semuanya dapat jawapan “tiada di sini” (404) atau “ditolak” (403). Itu sahaja.
- Lihat siapa “penyerang” itu. Bukan negara, tapi rangkaian pusat data dan perkhidmatan awan yang disewa untuk mengimbas seluruh internet.
- Cuba tekan “Serang Balas!” 😄
Peta itu menunjukkan server saya di Cyberjaya. Sebenarnya ia berada di Eropah. Saya cuma suruh peta itu letak di situ, dan ia ikut sahaja. Itulah tahap ketepatan lokasi pada peta ancaman. Hati-hati apabila membuat kesimpulan.
Ini semua trafik biasa untuk mana-mana pelayan yang disambungkan ke internet, setiap hari, di setiap negara. Kalau dipaparkan dengan cara yang dramatik, memang nampak seperti perang siber. Tapi bila dibuka satu per satu, ia lebih kurang sama seperti orang yang cuba pulas tombol pintu setiap rumah di sepanjang jalan, dan semua pintu berkunci.
MPSSSM ialah parodi untuk tujuan pendidikan sahaja. Alamat IP tidak diterbitkan, dan ia bukan alat pemantauan keselamatan.
Akhir kata, keselamatan siber ini memang kompleks. Kalau ragu-ragu, tanyalah mereka yang sudah lama dalam bidang ini. Ramai yang sudi membantu.
Rujukan
- Majlis Keselamatan Negara, JPM. Kenyataan Media: NACSA Pantau Situasi Keselamatan Siber Negara Secara Berterusan, Tegaskan Keadaan Terkawal, 7 November 2026.
- Bernama, NACSA Raises Level of Cyber Security Threat To Medium , 4 November 2026.
- Kosmo! Online, Malaysia balas balik lepas kena ‘serangan’ bertubi-tubi , 7 November 2026.
- Berita Harian, Serangan siber dikesan, kisah ‘pahlawan’ Batu Pahat tular , November 2026.
- Verizon, 2026 Data Breach Investigations Report , 2026.
- RansomLook, ransomlook.io , dirujuk 8 November 2026.
- Binance, Binance Security Incident on October 30, 2026: Update on Preliminary Investigation Findings and Response , November 2026.
- APNIC Blog, One Week on the APNIC Honeyet Project